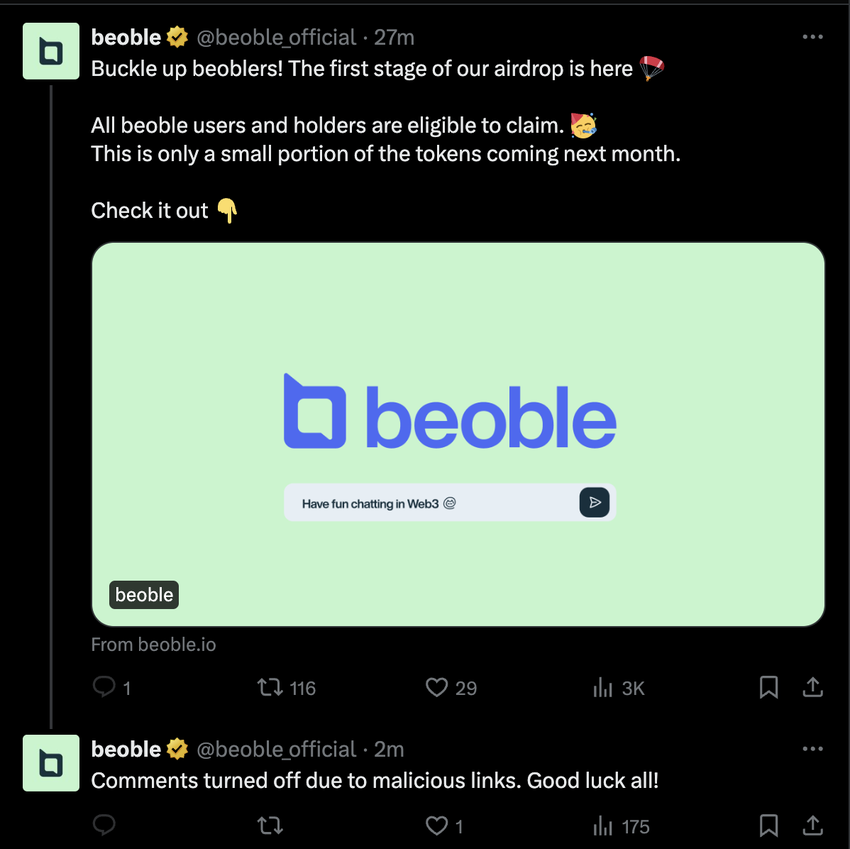
Firma PeckShield zajmująca się bezpieczeństwem blockchain ogłosiła atak na konto X firmy Beoble. W szczególności konto to ucierpiało z powodu rozpowszechniania linku phishingowego. Podstępnie zachęca on użytkowników do zweryfikowania swoich uprawnień do airdropu.
Incydent ten wskazuje na rosnący trend wyrafinowania cyberprzestępców atakujących społeczność kryptowalutową.
Konto X Beoble pozostaje pod kontrolą hakerów
Beoble, platforma czatowa zbudowana w Web3, wspierana przez takie firmy jak Animoca Brands, Samsung Next, HashKey Capital i Digital Currency Group, doświadczyła obecnie naruszenia protokołów bezpieczeństwa. Użytkownikom odradza się klikanie jakichkolwiek linków z konta X Beoble do odwołania. Obecnie konto pozostaje pod nieautoryzowaną kontrolą.
Próba phishingu jest szczególnie przebiegła, wykorzystując zweryfikowany status konta X Beoble, aby uwiarygodnić oszustwo na airdrop. Obiecuje użytkownikom szansę na zdobycie tokenów, co jest skuteczną taktyką pomimo szeroko zakrojonych kampanii uświadamiających na temat takich oszustw.
Według Scam Sniffer, w ubiegłym miesiącu zaobserwowano znaczny wzrost liczby osobistych oszustw związanych z kryptowalutami. Co ciekawe, około 57 000 osób padło ich ofiarą, ponosząc łączną stratę w wysokości prawie 47 mln USD. Większość z tych oszustw została przeprowadzona za pomocą phishingu na różnych platformach mediów społecznościowych, w tym X (dawniej Twitter).
Szczególnie dotknięci zostali użytkownicy sieci głównej Ethereum, którzy stanowili 78% wszystkich ofiar w lutym. Kradzież od tych użytkowników wyniosła 36,2 mln USD, co podkreśla pilną potrzebę zwiększenia czujności i bezpieczeństwa. Ponadto tokeny ERC20 oparte na Ethereum stanowiły około 40 mln USD skradzionych aktywów, co pokazuje szeroki zasięg tych operacji.
Jednak to nie wszystkie ponure wiadomości. Istnieją historie sukcesu w zwalczaniu takich ataków. Na przykład ZachXBT niedawno udaremnił próbę phishingu, której celem było 4,3 mln USD w tokenach Artificial Liquid Intelligence (ALI). Akcja ta wymagała szybkich działań społeczności i nadzwyczajnego głosowania w sprawie spalenia zagrożonych tokenów.
Ashish Singhal, współzałożyciel giełdy kryptowalut CoinSwitch, poradził użytkownikom, aby zachowali czujność w obliczu rosnącej liczby ataków phishingowych. Radził:
“Dokładnie sprawdź wszystkie dostępy i podpisy, które wykonujesz dla swoich portfeli. Jeśli nie masz pewności siebie lub nie jesteś dobrze zorientowany w zabezpieczeniach łańcucha, skorzystaj z zaufanej usługi powierniczej.”
Aby zapoznać się z najnowszą analizą rynku kryptowalut przez BeInCrypto, kliknij tutaj.